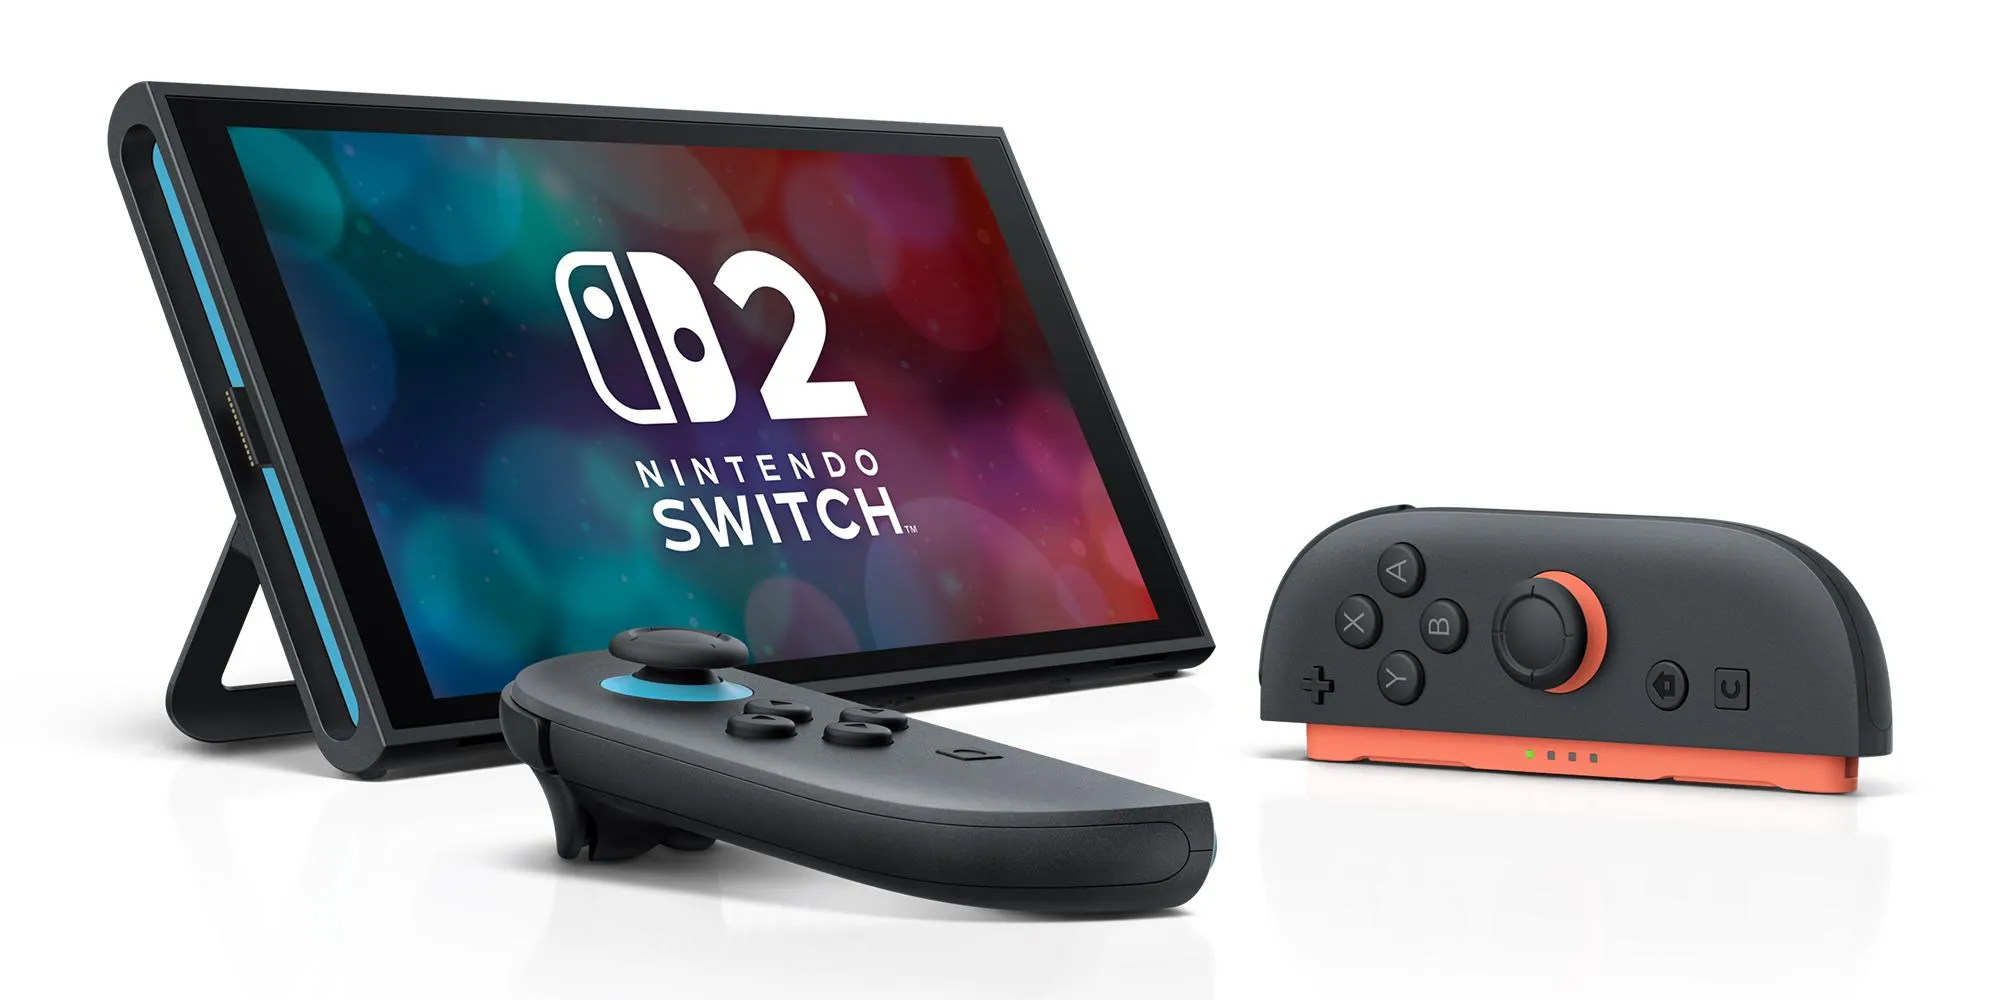
کنسول نینتندو سوییچ ۲ سرانجام با کمک یک ابزار هوش مصنوعی و آسیبپذیری موجود در یک برنامه قدیمی، در برابر یک روش جیلبریک نرمافزاری آسیبپذیر نشان داده شده است. این دستاورد به پژوهشگران اجازه میدهد بخشهایی از عملکرد سیستم را بررسی کنند و بازیهایی مانند Mario Kart World را تغییر دهند؛ با این حال، روش فعلی محدودیتهای مهمی دارد و به معنی شکستهشدن کامل امنیت کنسول نیست.
جیلبریک نینتندو سوییچ ۲ چگونه انجام شد؟
پژوهشگر امنیتی سامی حاجحمید که با نام کاربری Pepsipu فعالیت میکند، روش جیلبریک نرمافزاری سوییچ ۲ را با کمک Codex توسعه داده است. این روش با نام ns2jb شناخته میشود و روی نسخه سیستمعامل 23.0.1 کنسول آزمایش شده است.
نکته مهم این است که برای این دستاورد، نیازی به نصب تراشه یا تغییر فیزیکی سختافزار کنسول نبوده است. در عوض، این روش از آسیبپذیریهای نرمافزاری مرتبط با برنامه SmileBASIC 4 استفاده میکند؛ برنامهای که در اصل برای ساخت و اجرای برنامههای ساده روی نینتندو سوییچ عرضه شده بود.
نقش هوش مصنوعی Codex در هک سوییچ ۲ چه بود؟
Codex، ابزار کدنویسی هوش مصنوعی OpenAI، در بررسی کدها و یافتن راه استفاده از آسیبپذیریها به پژوهشگر کمک کرد. فرایند توسعه حدود دو هفته زمان برد و به تلاش و آزمایش قابلتوجهی نیاز داشت؛ بنابراین این اتفاق صرفاً با نوشتن یک دستور ساده برای هوش مصنوعی انجام نشده است.
در روند آزمایش، از تجهیزات جانبی برای ارسال فرمان به کنسول و دریافت تصویر خروجی استفاده شد. Codex در تحلیل و توسعه کد نقش داشت، اما طراحی آزمایش، هدایت فرایند و بررسی نتیجهها نیز بخش مهمی از کار بود. این رویداد نمونهای از کاربرد ابزارهای هوش مصنوعی در پژوهش امنیت نرمافزار است.
چه تغییراتی در بازی Mario Kart World ایجاد شد؟
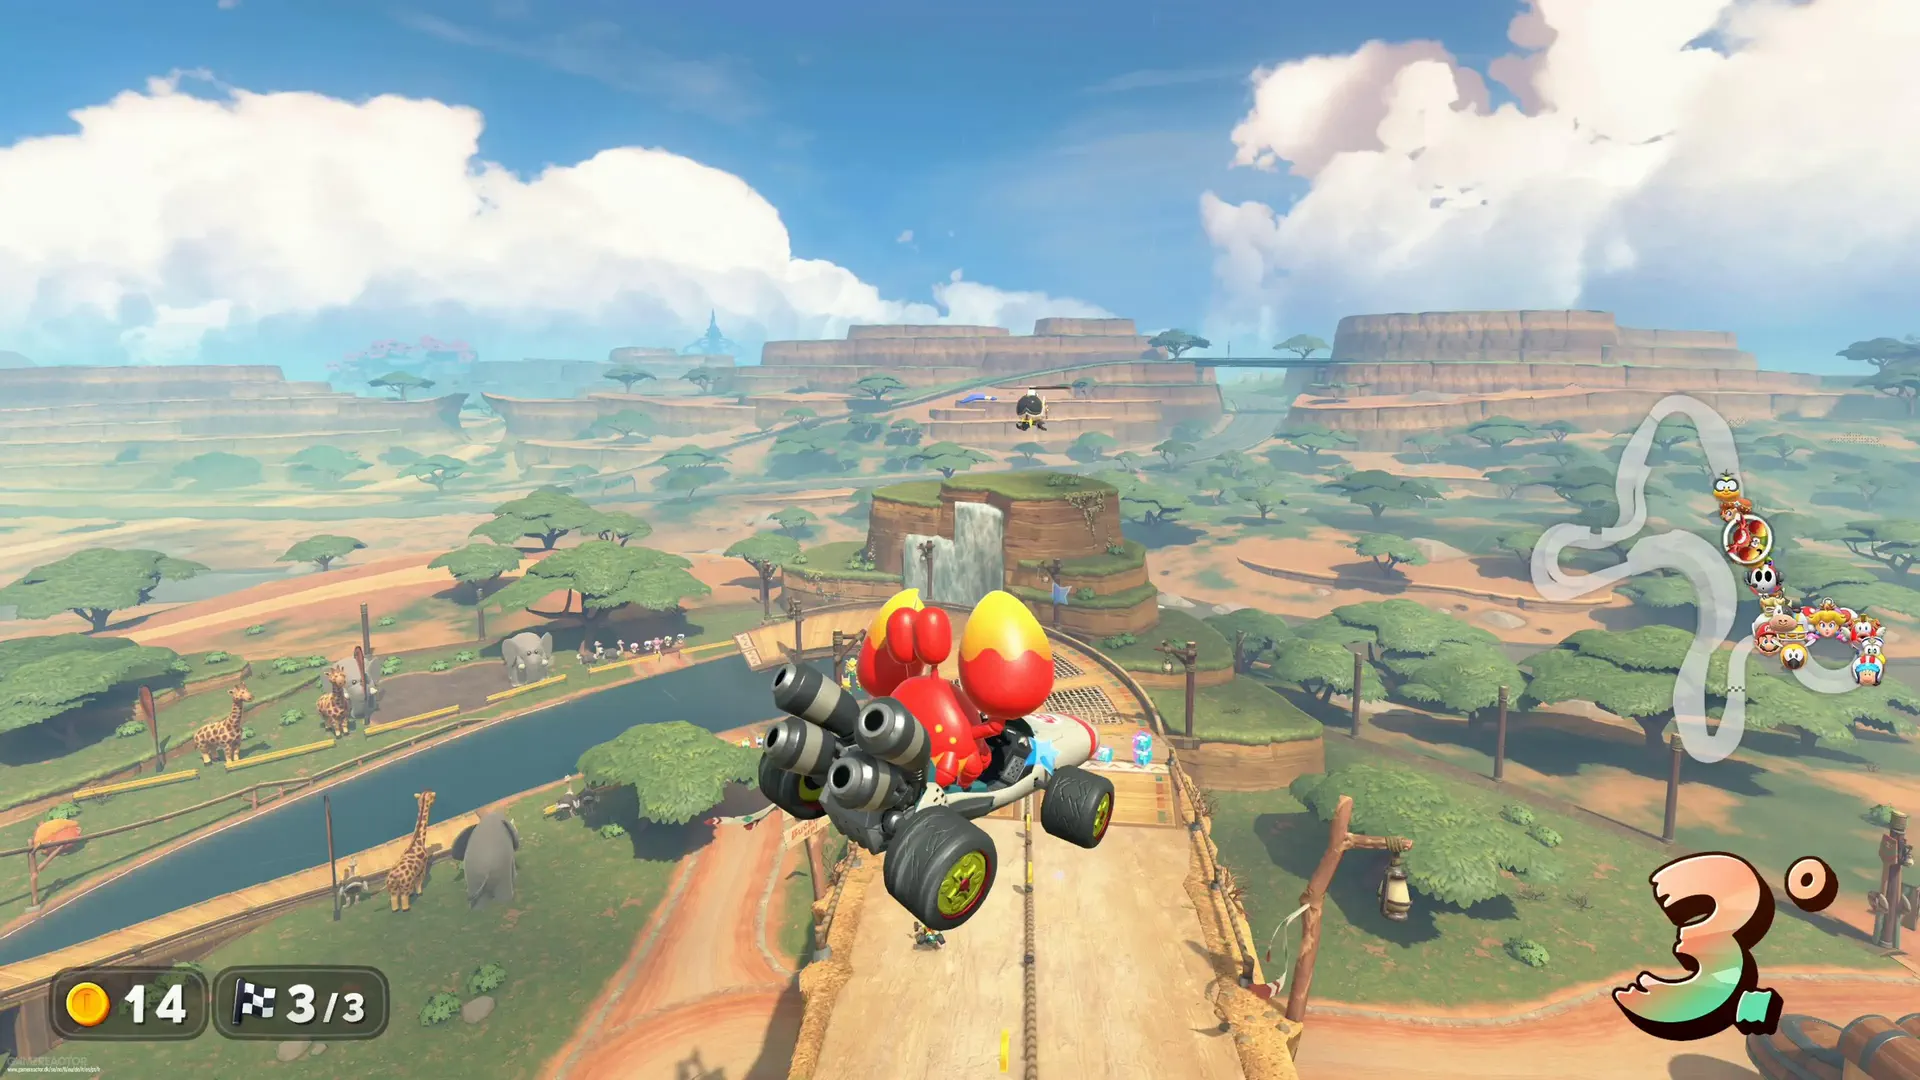
برای نمایش توانایی جیلبریک، پژوهشگر نسخهای تغییریافته از بازی Mario Kart World را اجرا کرد. در این نسخه، شخصیتهایی مانند پیتر گریفین از مجموعه Family Guy، هاتسونه میکو و سینامورول به بازی اضافه شده بودند؛ شخصیتهایی که بهصورت رسمی در فهرست کاراکترهای بازی قرار ندارند.
این آزمایش نشان میدهد دسترسی به بخشهایی از سیستم کنسول میتواند زمینه را برای تغییر بازیها و اجرای کدهای غیررسمی فراهم کند. البته اضافهکردن شخصیتهای جدید به یک بازی به معنی انتشار نسخهای کامل و آماده برای همه کاربران نیست و ممکن است به ابزارها و دانش فنی قابلتوجهی نیاز داشته باشد.
محدودیتهای جیلبریک سوییچ ۲ چیست؟
با وجود اهمیت این کشف، روش فعلی یک جیلبریک دائمی و کامل نیست. این روش از نوع Tethered است؛ یعنی پس از خاموششدن یا راهاندازی مجدد کنسول، دسترسی ایجادشده از بین میرود و باید فرایند فعالسازی دوباره انجام شود.
همچنین این روش به معنی نصب فریمور سفارشی دائمی یا دستیابی کامل به هسته سیستمعامل نیست. در حال حاضر، اجرای برنامههای غیررسمی، بررسی داخلی سیستم و دستکاری بازیها از کاربردهای بالقوه آن هستند، اما نباید آن را با کنسولی کاملاً آزاد و بدون محدودیت اشتباه گرفت.
آیا جیلبریک سوییچ ۲ روی همه نسخهها کار میکند؟
خیر. گزارشهای منتشرشده این روش را برای نسخه سیستمعامل 23.0.1 و نسخه مشخصی از SmileBASIC 4 تأیید میکنند. سازگاری با نسخههای دیگر سیستمعامل را نمیتوان قطعی دانست و ممکن است به تغییرات نرمافزاری نینتندو وابسته باشد.
از سوی دیگر، جیلبریکشدن کنسول بهخودیخود به معنی امکان اجرای بازیهای کپیشده یا دورزدن همه محدودیتهای امنیتی نیست. کاربران باید خطرهای احتمالی تغییر نرمافزار کنسول، از جمله اختلال در عملکرد دستگاه یا محدودیت دسترسی به خدمات آنلاین را نیز در نظر بگیرند.
واکنش نینتندو به جیلبریک سوییچ ۲ چه بود؟
پس از انتشار عمومی گزارش این آسیبپذیری، برنامه SmileBASIC 4 از فروشگاه آنلاین نینتندو در برخی مناطق حذف شد. این اقدام دسترسی کاربران جدید به برنامه موردنیاز برای اجرای روش منتشرشده را دشوار میکند؛ با این حال، حذف یک برنامه از فروشگاه لزوماً به معنی برطرفشدن آسیبپذیری در سیستمعامل کنسول نیست.
برای مسدودکردن کامل چنین روشی، ممکن است بهروزرسانی نرمافزاری لازم باشد. بنابراین باید میان حذف برنامه از فروشگاه و انتشار وصله امنیتی برای کنسول تفاوت قائل شد. وضعیت دسترسی به برنامه و سازگاری روش نیز ممکن است با تغییر سیاستهای نینتندو عوض شود.
در مجموع، جیلبریک سوییچ ۲ با کمک Codex یک پیشرفت قابلتوجه در بررسی امنیت کنسول به شمار میرود؛ اما فعلاً محدودیتهای فنی زیادی دارد و برای کاربران عادی راهکاری ساده و دائمی محسوب نمیشود. مهمترین نکته این است که ابزارهای هوش مصنوعی میتوانند به پژوهش امنیتی کمک کنند، ولی موفقیت چنین پروژههایی همچنان به آزمایش، دانش فنی و بررسی دقیق آسیبپذیریها وابسته است.
گیم پلنت